10月中旬より、急にウィルス感染したメールが増えた?
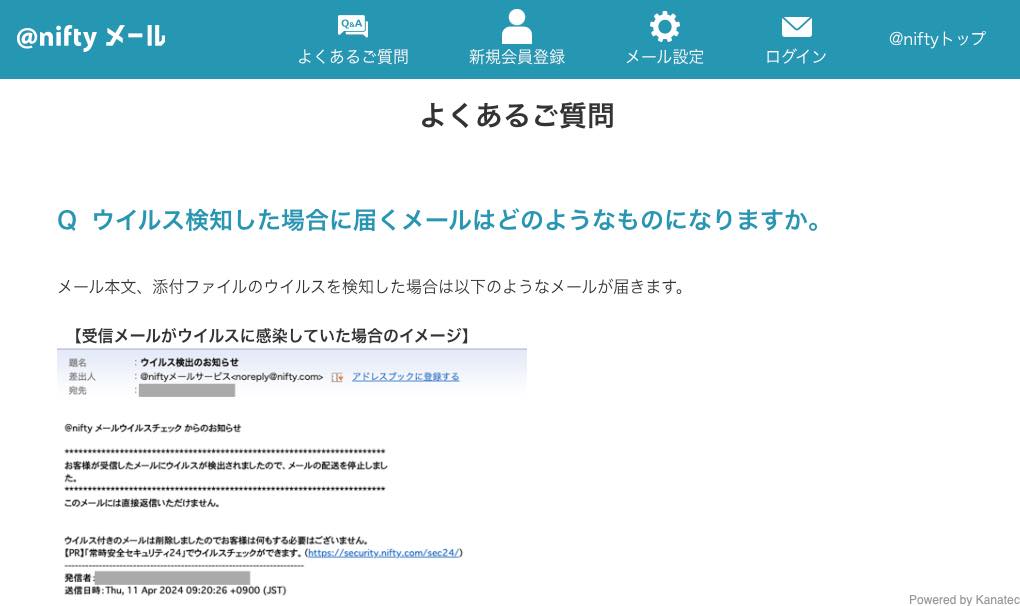
お客様が受信したメールにウイルスが検出されましたので、メールの配送を停止しました。
このメールには直接返信いただけません。
ウイルス付きのメールは削除しましたのでお客様は何もする必要はございません。
こんなメールが日に2〜3通届く。
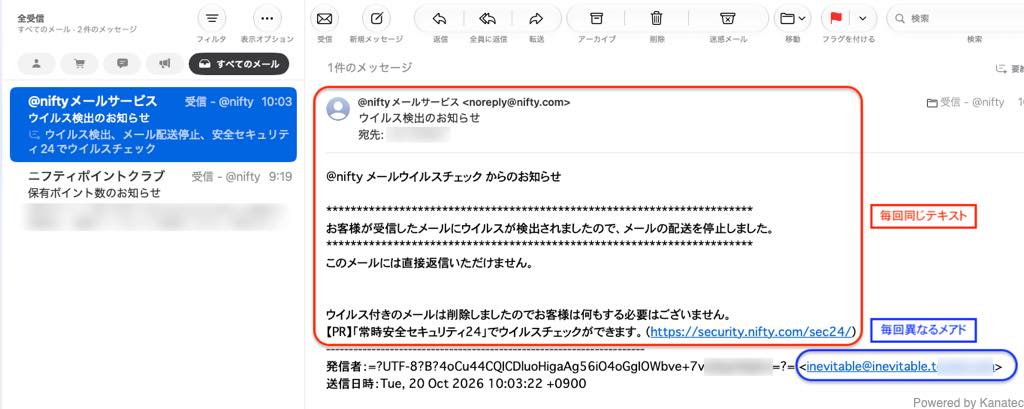
送信元を含め赤枠部分は定型で毎回同じテキスト。青枠部分の「発信者メアド」が毎回異なるので、これがウイルスメールの発信者らしいが、該当のメールタイトルが書いてない。
- お知らせメールの発信者「@niftyメールサービス」のメールアドレスは正規っぽい(もちろん偽装可能だが)
- リンク先の【PR】「常時安全セキュリティ24」は実在するサービスで、そのリンク先も正規っぽい(テキストメールなので偽装できない気がする)
これだけ見ると正規のお知らせメールのように見えるが、@niftyのWebメールで見ると;
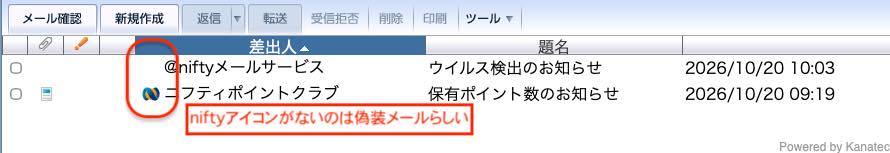
@niftyさんの言うことには、差出人の冒頭部分に@niftyのアイコンがないのは偽装メールらしい。でもこのお知らせメールはTEXT形式のメールなので、@niftyのアイコンを表示させられるのか?
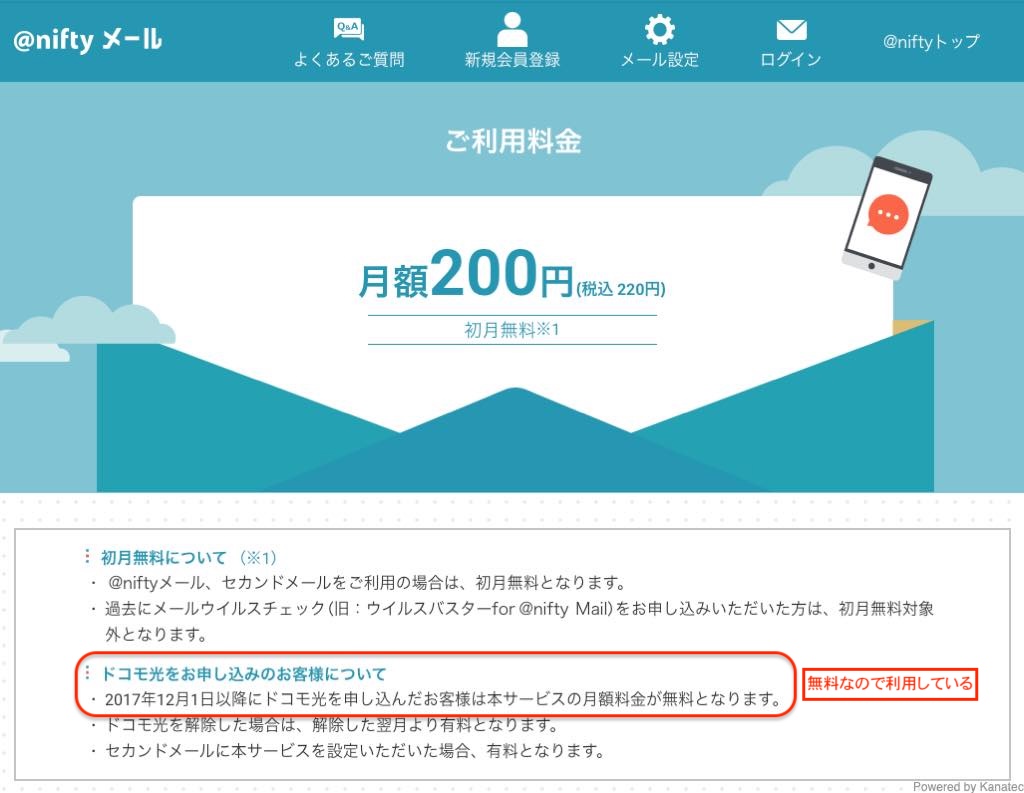
今年の6月にKDDIのサービスから大規模情報漏洩があり、@niftyのIDやメアド、パスワードなどが漏れている。これ以降、邪悪な中華AIを使用したサイバー攻撃が多発しており、何があってもおかしくない。
どうも邪悪な中華AIを使うことで、ネット上に公開されたサーバを自動的に巡回し、脆弱性を検出したり情報を搾取したりする技術的ハードルが相当下がったらしい。
だったらこれに対抗し、正義の味方のAIを使って、脆弱性を早期に検知・対策したり、節操のない邪悪な中華AIを使う悪人に厳しい天罰を下せばいいとに思う。
- @niftyのメールサービス自体がハッキングされたりしてないよね?
- サイバー攻撃者とセキュリティ対策者は、お互いマッチポンプの関係だったりしない?
@niftyからの本物のメールらしい
参考記録:ウィルスメール検出件数
| 日 | 10/12(月) | 10/13(火) | 10/14(水) | 10/15(木) | 10/16(金) | 10/17(土) | 10/18(日) |
| 件数 | 0 | 0 | 1 | 0 | 0 | 0 | 0 |
| 日 | 10/19(月) | 10/20(火) | 10/21(水) | 10/22(木) | 10/23(金) | 10/24(土) | 10/25(日) |
| 件数 | 2 | 4 | 4 |
(おわり)